24 Oktober 2026 | Berita Keselamatan Siber
Ancaman keselamatan siber semakin membimbangkan apabila jutaan percubaan serangan dikesan menyasarkan dua kelemahan kritikal dalam bahasa pengaturcaraan PHP yang dikenali sebagai PHP2Shell.
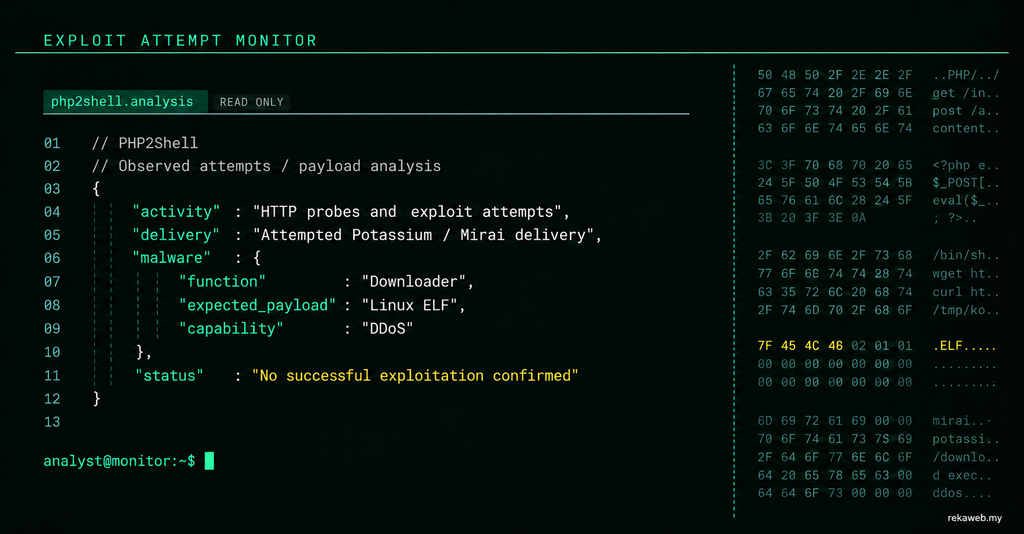
Menurut laporan The Hacker News pada 23 Oktober 2026, penjenayah siber telah cuba mengeksploitasi kelemahan tersebut untuk memasang malware berasaskan botnet Mirai yang dikenali sebagai Potassium.
Walaupun kebanyakan percubaan serangan yang diperhatikan setakat ini belum berjaya, pakar keselamatan memberi amaran bahawa kelemahan tersebut boleh membolehkan penggodam melaksanakan arahan berbahaya pada pelayan web tanpa memerlukan akses log masuk.
Apakah PHP2Shell?
PHP2Shell merujuk kepada dua kelemahan keselamatan kritikal dalam enjin PHP:
- CVE-2026-109618
- CVE-2026-109619
Kedua-duanya menerima skor keterukan CVSS 9.2 daripada 10, sekali gus dikategorikan sebagai ancaman kritikal.
Kelemahan ini berpotensi membolehkan serangan Remote Code Execution (RCE), iaitu keadaan apabila penggodam dapat menjalankan kod atau arahan pada pelayan dari lokasi jauh.
Sekiranya eksploitasi berjaya, penggodam berpotensi mengakses maklumat sensitif, sambungan pangkalan data, fail aplikasi dan perkhidmatan dalaman yang boleh dicapai oleh proses PHP.
Jutaan Percubaan Serangan Dikesan di Seluruh Dunia
Firma keselamatan Cloudflare melaporkan peningkatan mendadak aktiviti eksploitasi sejurus selepas kelemahan PHP2Shell diumumkan.
Puluhan ribu percubaan dikesan dalam tempoh 45 minit pertama, sebelum meningkat kepada ratusan ribu dalam masa dua jam. Menjelang awal 22 Oktober 2026, jumlah percubaan telah mencecah jutaan.
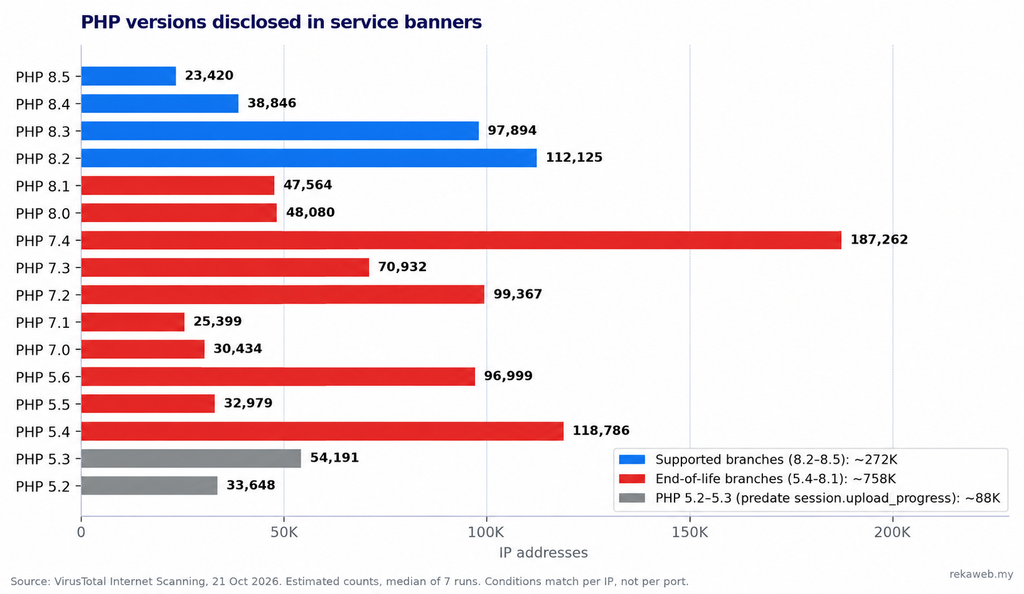
Sementara itu, data Censys menunjukkan lebih 34.4 juta perkhidmatan PHP masih dinilai terdedah kepada kelemahan tersebut pada 23 Oktober 2026.
Walau bagaimanapun, jumlah percubaan serangan tidak bermaksud jutaan pelayan telah berjaya digodam. Sebahagian besar aktiviti yang diperhatikan melibatkan pengimbasan automatik, pengesanan versi PHP dan ujian eksploitasi.
Malware Mirai dan Potassium Menjadi Ancaman Baharu
Penyelidik keselamatan turut mengesan cubaan menggunakan kelemahan PHP2Shell untuk menyebarkan Potassium, iaitu varian malware yang berasal daripada botnet Mirai.
Mirai terkenal kerana keupayaannya menghubungkan peranti atau pelayan yang dijangkiti ke dalam rangkaian botnet bagi melancarkan serangan Distributed Denial-of-Service (DDoS).
Antara keupayaan malware Potassium yang dikenal pasti termasuk:
- Memuat turun komponen malware tambahan.
- Berkomunikasi dengan pelayan kawalan penggodam.
- Melaksanakan serangan DDoS menggunakan beberapa protokol rangkaian.
- Menjalankan arahan melalui saluran komunikasi malware.
Penyelidik Sophos dan Arctic Wolf telah menganalisis aktiviti berkaitan Potassium. Namun, percubaan yang diperhatikan tidak membuktikan bahawa eksploitasi PHP2Shell telah berjaya menjangkiti sistem sasaran.
Adakah WordPress dan Laravel Turut Berisiko?
Ya. Laman web yang dibangunkan menggunakan WordPress, Laravel, Joomla, Drupal dan sistem berasaskan PHP lain boleh terdedah sekiranya menggunakan versi PHP yang terjejas.
Perkara penting yang perlu difahami ialah PHP2Shell merupakan kelemahan pada enjin PHP, bukan semata-mata pada plugin WordPress atau kod aplikasi Laravel.
Ini bermakna laman web yang mempunyai plugin terkini sekalipun masih berpotensi terdedah sekiranya pelayan menggunakan versi PHP yang belum menerima pembaikan keselamatan.
Tahap risiko sebenar turut bergantung pada konfigurasi pelayan, kaedah PHP dijalankan dan kawalan keselamatan yang digunakan.
Versi PHP yang Telah Menerima Tampalan Keselamatan
Pasukan pembangunan PHP telah mengeluarkan pembaikan bagi versi berikut:
| Cabang PHP | Versi dengan pembaikan |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Pengguna versi PHP lama seperti 7.4, 8.0 dan 8.1 disarankan merancang migrasi kepada versi yang masih disokong, atau memastikan tampalan keselamatan rasmi daripada pembekal sistem operasi telah dipasang.
Bagi pelayan Ubuntu, Debian dan sistem Linux lain, pentadbir juga perlu menyemak status kemas kini keselamatan melalui pengurus pakej masing-masing. Nombor versi PHP sahaja tidak semestinya menunjukkan status tampalan kerana sesetengah pengedaran Linux menyediakan pembaikan secara backport.
Langkah Melindungi Pelayan Web Daripada PHP2Shell
Pemilik laman web dan pentadbir pelayan disarankan mengambil langkah pencegahan berikut.
1. Kemas kini PHP dengan segera
Semak versi PHP yang digunakan dan pastikan tampalan keselamatan berkaitan telah dipasang. Lakukan ujian keserasian sebelum menaik taraf aplikasi production.
2. Periksa keselamatan WordPress dan Laravel
Pastikan WordPress, plugin, tema, Laravel dan semua kebergantungan aplikasi sentiasa dikemas kini.
3. Pantau log pelayan
Semak log Nginx, Apache, PHP-FPM dan aplikasi bagi mengenal pasti permintaan HTTP mencurigakan, percubaan eksploitasi serta aktiviti luar biasa.
4. Gunakan Web Application Firewall
WAF seperti Cloudflare boleh membantu mengesan dan menyekat sebahagian permintaan berbahaya. Namun, WAF bukan pengganti kepada tampalan keselamatan PHP.
5. Jalankan pemeriksaan malware
Periksa fail PHP yang tidak dikenali, perubahan fail sistem, proses mencurigakan dan sambungan rangkaian luar biasa.
6. Sediakan backup yang selamat
Pastikan backup pangkalan data dan fail laman web dilakukan secara berkala, disimpan secara berasingan dan diuji untuk pemulihan.
Mengapa Pemilik Laman Web di Malaysia Perlu Berwaspada?
Banyak organisasi, syarikat dan perniagaan di Malaysia menggunakan sistem berasaskan PHP untuk menjalankan operasi harian.
Ini termasuk laman web korporat, sistem tempahan, portal kerajaan, sistem pengurusan pelanggan dan kedai dalam talian.
Sekiranya pelayan berjaya dikompromi, kesannya boleh merangkumi gangguan operasi, kebocoran maklumat pelanggan, kerosakan fail laman web dan penyalahgunaan sumber pelayan.
Oleh itu, penyelenggaraan keselamatan tidak sepatutnya terhad kepada kemas kini kandungan atau plugin sahaja. Infrastruktur pelayan, konfigurasi PHP, pangkalan data dan kawalan akses juga perlu diperiksa secara berkala.
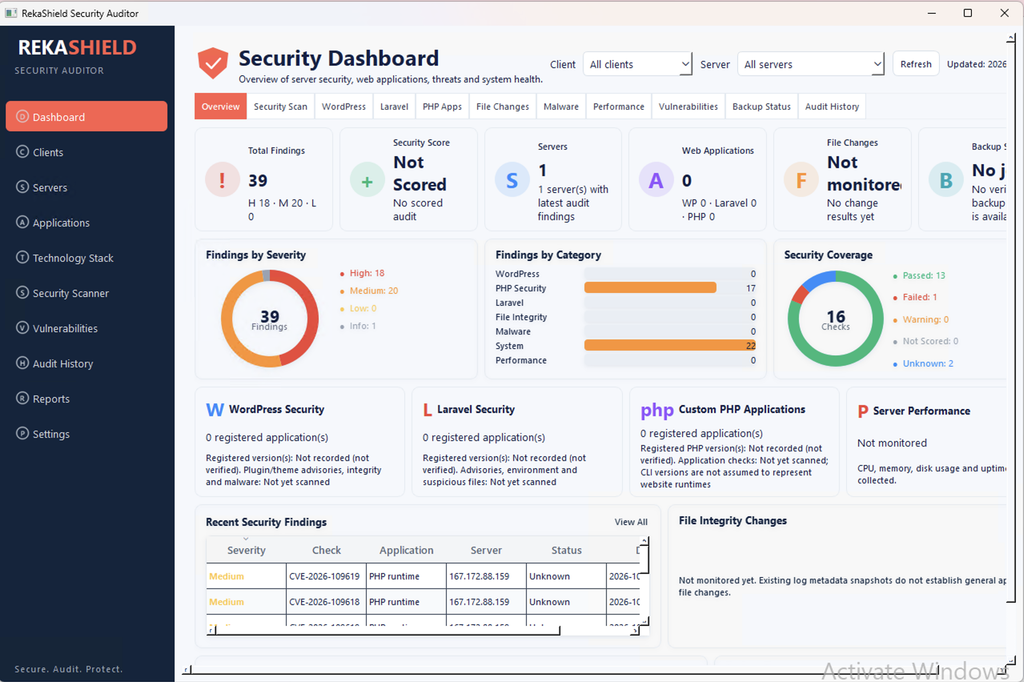
RekaShield untuk Pelayan Rekaweb
Kesimpulan
PHP2Shell merupakan peringatan bahawa kelemahan keselamatan pada komponen asas pelayan web boleh memberikan kesan yang luas kepada ekosistem internet.
Walaupun laporan setakat 23 Oktober 2026 belum menunjukkan eksploitasi berjaya secara besar-besaran, kewujudan jutaan percubaan serangan serta pembangunan teknik eksploitasi baharu menunjukkan bahawa ancaman ini perlu diberi perhatian serius.
Pemilik laman web disarankan menyemak status PHP, memasang tampalan keselamatan dan menjalankan audit pelayan tanpa berlengah.
Rekaweb Digital menyediakan perkhidmatan pembangunan, penyelenggaraan dan pemeriksaan keselamatan laman web bagi membantu organisasi mengurus infrastruktur digital dengan lebih teratur.
Rujukan: The Hacker News, 23 Oktober 2026; Sophos; Arctic Wolf; Wiz Research.